OT-Security im Mittelstand umfasst alle technischen und organisatorischen Maßnahmen, mit denen Produktionsanlagen, Steuerungen, Leitsysteme und Gebäudetechnik gegen Cyberangriffe und Fehlbedienungen geschützt werden. OT steht für Operational Technology, also die Technik, die physische Prozesse steuert und überwacht. Dazu gehören speicherprogrammierbare Steuerungen, Bedienpanels, SCADA-Systeme, Industrie-PCs, Sensorik und die Netzwerke, die diese Komponenten verbinden.
Lange Zeit galten Produktionsnetze als sicher, weil sie vom Büronetz getrennt waren. Diese Trennung besteht in vielen Betrieben nur noch auf dem Papier. Maschinen liefern Daten an ERP und Fertigungssteuerung, Hersteller warten Anlagen aus der Ferne, und Instandhaltungsteams greifen mit Notebooks auf Steuerungen zu. Damit sind Angriffswege entstanden, über die Schadsoftware aus der Büro-IT bis in die Fertigung gelangen kann. Ein Produktionsstillstand trifft mittelständische Fertigungsunternehmen besonders hart, weil Lieferverpflichtungen, Vertragsstrafen und Kundenbeziehungen unmittelbar betroffen sind.
Dieser Beitrag erläutert die Besonderheiten der OT gegenüber der klassischen IT, beschreibt die wichtigsten Bedrohungen, stellt das Zonen- und Conduit-Modell der Normenreihe IEC 62443 vor und zeigt ein schrittweises Vorgehen für den Aufbau eines OT-Sicherheitsprogramms. Er richtet sich an Geschäftsführer, Werkleiter, IT-Leiter und Instandhaltungsverantwortliche.
Hinweis: Dieser Beitrag gibt ausschließlich die redaktionellen Ansichten der Redaktion von cyberschutzbetrieb.de wieder. Er stellt keine Rechtsberatung dar und ersetzt nicht die Beratung durch eine qualifizierte Rechtsanwältin oder einen qualifizierten Rechtsanwalt. Für rechtlich verbindliche Auskünfte zu Ihrem konkreten Fall wenden Sie sich bitte an einen zugelassenen Rechtsbeistand.
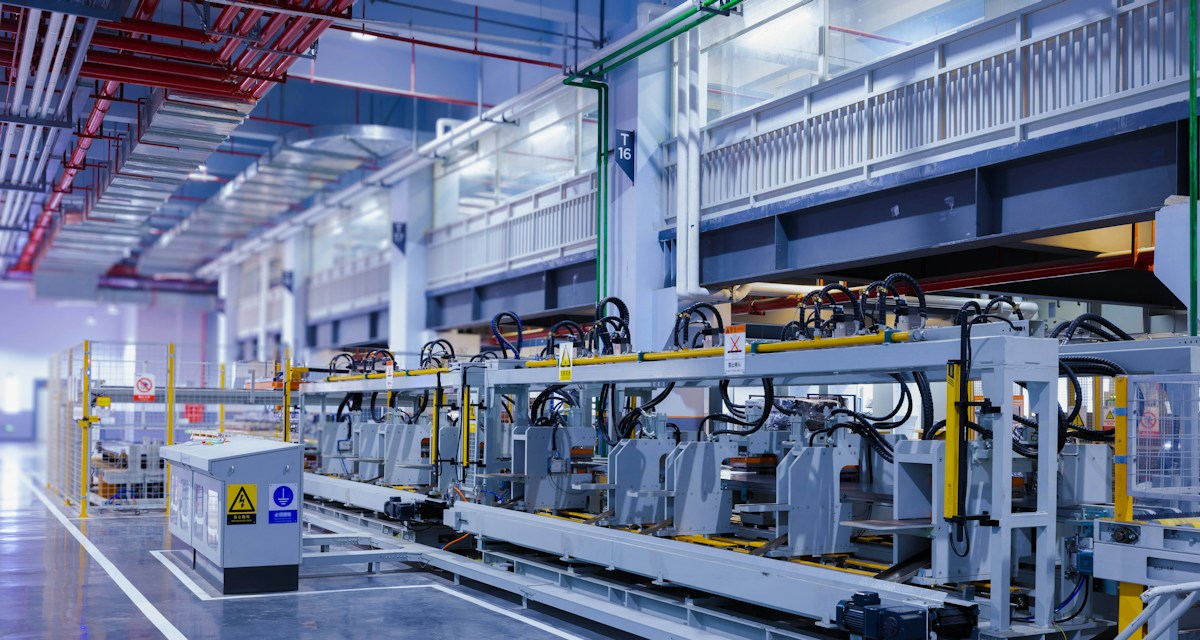
Titelbild: Foto von Homa Appliances auf Unsplash.
Warum OT-Security im Mittelstand eigene Regeln braucht
In der Büro-IT stehen Vertraulichkeit, Integrität und Verfügbarkeit gleichrangig nebeneinander. In der OT hat die Verfügbarkeit und die funktionale Sicherheit klaren Vorrang. Eine Steuerung muss zuverlässig laufen, und ein unkontrollierter Zustand kann Menschen gefährden oder Anlagen beschädigen. Daraus ergeben sich Unterschiede, die bei jeder Sicherheitsmaßnahme berücksichtigt werden müssen.
| Merkmal | Büro-IT | Operational Technology |
|---|---|---|
| Vorrangiges Schutzziel | Vertraulichkeit und Integrität | Verfügbarkeit und funktionale Sicherheit |
| Lebensdauer der Systeme | Drei bis fünf Jahre | Häufig fünfzehn Jahre und länger |
| Patchen | Regelmäßig und zeitnah | Nur in Wartungsfenstern, oft herstellerabhängig |
| Neustart im Betrieb | Meist unkritisch | Kann Produktion unterbrechen |
| Protokolle | Moderne, oft verschlüsselte Protokolle | Ältere Industrieprotokolle ohne Authentifizierung |
| Verantwortung | IT-Abteilung | Produktion, Instandhaltung, Hersteller |
Diese Unterschiede erklären, warum Werkzeuge und Prozesse aus der Büro-IT nicht unverändert übernommen werden können. Ein aktiver Schwachstellenscan, der im Büronetz Routine ist, kann eine ältere Steuerung zum Absturz bringen. Ein Virenscanner, der Dateien in Echtzeit prüft, kann die Zykluszeiten eines Leitsystems beeinträchtigen. OT-Sicherheit erfordert deshalb eine enge Abstimmung zwischen IT, Produktion und Anlagenherstellern.
Typische Bedrohungen für Produktionsumgebungen
Die Angriffe auf Produktionsumgebungen im Mittelstand sind selten gezielte Sabotage. Weitaus häufiger sind Folgeschäden von Angriffen auf die Büro-IT oder unbeabsichtigte Einträge von Schadsoftware.
- Ransomware mit Übergriff auf die OT: Verschlüsselungstrojaner breiten sich über unzureichend getrennte Netze auf Bedien-PCs und Server der Fertigung aus. Selbst wenn Steuerungen nicht betroffen sind, steht die Produktion, weil Auftragsdaten oder Visualisierung fehlen.
- Unsichere Fernwartung: Dauerhaft offene Fernwartungszugänge, geteilte Passwörter und nicht protokollierte Sitzungen sind ein häufiges Einfallstor.
- Wechseldatenträger und Service-Notebooks: Externe Techniker bringen Geräte mit, deren Sicherheitszustand unbekannt ist.
- Veraltete Betriebssysteme: Bedienrechner laufen oft mit Betriebssystemen, für die der Hersteller keine Sicherheitsupdates mehr liefert.
- Fehlkonfiguration und Fehlbedienung: Nicht dokumentierte Änderungen an Steuerungsprogrammen können Störungen verursachen, die zunächst wie ein Angriff wirken.
- Lieferkette: Kompromittierte Software-Updates oder Komponenten von Zulieferern können Schwachstellen einschleusen.
In vielen Fällen ist nicht die Steuerung selbst das Ziel eines Angriffs. Es genügt, die Systeme zu treffen, ohne die die Produktion nicht geplant, bedient oder überwacht werden kann.
Das Zonen- und Conduit-Modell nach IEC 62443
Die Normenreihe IEC 62443 ist der international anerkannte Rahmen für die Sicherheit industrieller Automatisierungssysteme. Sie richtet sich an Betreiber, Integratoren und Hersteller und beschreibt Anforderungen an Prozesse, Systeme und Komponenten. Für Betreiber im Mittelstand ist vor allem das Zonen- und Conduit-Modell praktisch relevant.
Zonen bilden
Eine Zone ist eine Gruppe von Systemen mit vergleichbarem Schutzbedarf und vergleichbarer Funktion. Typische Zonen sind die Unternehmens-IT, eine demilitarisierte Zone zwischen IT und OT, die Leitebene mit SCADA und Fertigungssteuerung, die Zellen einzelner Produktionslinien sowie sicherheitsgerichtete Steuerungen. Für jede Zone wird ein Ziel-Sicherheitslevel festgelegt, das beschreibt, gegen welche Art von Angreifern sie geschützt werden soll.
Conduits definieren
Conduits sind die Kommunikationswege zwischen Zonen. Jeder Conduit wird dokumentiert und mit Regeln versehen, welche Verbindungen in welcher Richtung zulässig sind. Technisch werden Conduits meist durch Firewalls, Industrial-Firewalls oder unidirektionale Gateways umgesetzt. Der Grundsatz lautet, dass nur die Kommunikation erlaubt ist, die für den Betrieb tatsächlich erforderlich ist.
Sicherheitslevel festlegen
Die Norm unterscheidet vier Sicherheitslevel. Sie reichen vom Schutz gegen zufällige Fehlbedienung bis zum Schutz gegen hoch spezialisierte Angreifer mit erheblichen Ressourcen. Für die meisten mittelständischen Fertigungsbetriebe ist ein mittleres Niveau für die zentralen Zonen ein realistisches Ziel. Die Festlegung sollte sich auf eine Risikoanalyse stützen, die mögliche Schäden an Mensch, Umwelt, Anlage und Geschäft bewertet.
Organisatorische Grundlagen der OT-Sicherheit
Technische Maßnahmen bleiben wirkungslos, wenn Zuständigkeiten ungeklärt sind. In vielen Betrieben fühlt sich die IT-Abteilung nicht für die Fertigung zuständig, und die Instandhaltung sieht Cybersicherheit nicht als ihre Aufgabe. Diese Lücke muss die Geschäftsführung schließen.
- Verantwortung festlegen: Eine benannte Person verantwortet die OT-Sicherheit und arbeitet mit IT, Produktion und Instandhaltung zusammen.
- Asset-Inventar führen: Alle Steuerungen, Bedienrechner, Netzwerkkomponenten und Fernwartungszugänge werden mit Firmware-Stand, Standort und Verantwortlichen erfasst.
- Änderungsmanagement einführen: Änderungen an Steuerungsprogrammen und Netzwerkkonfigurationen werden beantragt, geprüft, dokumentiert und gesichert.
- Lieferanten einbinden: Anforderungen an Fernwartung, Updates und Sicherheitsdokumentation werden in Verträge und Bestellungen aufgenommen.
- Schulung durchführen: Instandhaltung und Bedienpersonal kennen die Risiken von Wechseldatenträgern und unbekannten Geräten.
Wer bereits ein Informationssicherheits-Managementsystem nach ISO 27001 betreibt, sollte die OT ausdrücklich in den Geltungsbereich aufnehmen. Die Risikobewertung, das Asset-Management und das Lieferantenmanagement lassen sich auf die Produktion ausweiten. Die IEC 62443 liefert dafür die technischen Details, die in der ISO 27001 allgemein gehalten sind.
Besondere Aufmerksamkeit verdient die Schnittstelle zwischen Einkauf und Technik. Neue Maschinen werden häufig nach Leistung, Preis und Lieferzeit ausgewählt, während Sicherheitsmerkmale erst nach der Inbetriebnahme auffallen. Sinnvoll ist ein kurzer Anforderungskatalog, der bei jeder Beschaffung von Anlagen beigelegt wird. Er kann etwa festlegen, dass Standardpasswörter änderbar sein müssen, dass der Hersteller Sicherheitsupdates für einen definierten Zeitraum bereitstellt, dass Fernwartung nur über die zentrale Lösung des Betreibers erfolgt und dass eine Dokumentation aller Netzwerkschnittstellen mitgeliefert wird. So wächst das Sicherheitsniveau mit jeder Neuanschaffung, statt nachträglich mühsam hergestellt werden zu müssen.
Technische Maßnahmen mit hoher Wirkung
Nicht jede Maßnahme erfordert hohe Investitionen. Einige Grundlagen bringen bereits erheblichen Schutz und lassen sich schrittweise umsetzen.
Netzsegmentierung zwischen IT und OT
Die wichtigste Einzelmaßnahme ist die Trennung von Büro- und Produktionsnetz durch eine Firewall mit restriktiven Regeln. Datenaustausch zwischen ERP und Fertigung sollte über eine demilitarisierte Zone laufen, in der Server Daten zwischenspeichern, statt direkte Verbindungen zuzulassen. Innerhalb der Produktion können Linien oder Zellen weiter voneinander getrennt werden, damit sich ein Vorfall nicht ungehindert ausbreitet.
Sichere Fernwartung
Fernwartung sollte über einen zentralen, protokollierten Zugang erfolgen. Zugänge werden nur bei Bedarf und für eine begrenzte Zeit freigeschaltet, idealerweise mit Multi-Faktor-Authentifizierung und Freigabe durch einen internen Mitarbeiter. Dauerhaft installierte Modems oder Router der Hersteller sollten erfasst, bewertet und möglichst in die zentrale Lösung überführt werden.
Härtung und Patchmanagement
Bedienrechner werden gehärtet, indem nicht benötigte Dienste, Benutzerkonten und Schnittstellen deaktiviert werden. Application Whitelisting erlaubt nur die Ausführung freigegebener Programme und ist in der OT oft praktikabler als klassische Virenscanner. Updates werden mit dem Hersteller abgestimmt, in einer Testumgebung oder an einer weniger kritischen Anlage erprobt und in Wartungsfenstern eingespielt.
Überwachung und Erkennung
Passive Netzwerküberwachung analysiert den Datenverkehr in der Produktion, ohne aktiv in die Kommunikation einzugreifen. Sie erkennt neue Geräte, ungewöhnliche Verbindungen und Änderungen an Steuerungen. Für viele Betriebe ist sie der erste Schritt zu einem realistischen Lagebild, weil sie gleichzeitig das Asset-Inventar ergänzt.
Datensicherung der Steuerungen
Steuerungsprogramme, Konfigurationen und Projektdateien werden regelmäßig gesichert und offline aufbewahrt. Im Ernstfall entscheidet die Verfügbarkeit aktueller Sicherungen darüber, ob eine Anlage in Stunden oder erst nach Wochen wieder anläuft.
Regulatorischer Rahmen
Die NIS-2-Richtlinie der Europäischen Union erweitert den Kreis der Unternehmen, die Risikomanagementmaßnahmen für Cybersicherheit umsetzen und erhebliche Sicherheitsvorfälle melden müssen. Betroffen sind zahlreiche Sektoren des verarbeitenden Gewerbes, etwa Maschinenbau, Elektrotechnik, Fahrzeugbau, Lebensmittelproduktion und Chemie, sofern die Schwellenwerte für Größe und Umsatz erreicht werden. Die geforderten Maßnahmen umfassen ausdrücklich auch die Systeme, die für die Erbringung der Dienste notwendig sind, und damit regelmäßig die Produktion.
Hinzu kommen Anforderungen aus Kundenbeziehungen. Abnehmer aus der Automobilindustrie oder aus regulierten Branchen verlangen zunehmend Nachweise zur Informationssicherheit, die auch die Fertigung einschließen. Praktische Orientierung bietet das Bundesamt für Sicherheit in der Informationstechnik mit Empfehlungen zur Sicherheit industrieller Steuerungssysteme. Ob und in welchem Umfang ein Unternehmen konkret betroffen ist, sollte im Einzelfall geprüft werden.
Praxisbeispiel: Ein Zulieferbetrieb segmentiert seine Fertigung
Ein typisches Szenario aus dem Maschinen- und Anlagenbau verdeutlicht das Vorgehen. Ein Zulieferer mit mehreren Fertigungslinien betreibt Bearbeitungszentren, Montageplätze und ein Hochregallager. Alle Komponenten hängen in einem gemeinsamen Netz mit der Verwaltung. Mehrere Maschinenhersteller haben über die Jahre eigene Fernwartungsrouter installiert, deren Zugangsdaten niemand im Unternehmen kennt.
Im ersten Schritt erstellt das Unternehmen mit Unterstützung eines externen Dienstleisters ein Inventar, ergänzt durch eine passive Analyse des Netzverkehrs. Dabei werden unbekannte Verbindungen aus der Produktion ins Internet sichtbar, die zu vergessenen Fernwartungszugängen gehören. Anschließend werden diese Zugänge abgeschaltet und durch eine zentrale Fernwartungslösung ersetzt, bei der jede Sitzung vom Schichtleiter freigegeben wird.
Im zweiten Schritt wird das Netz in Zonen aufgeteilt: Verwaltung, eine Austauschzone für Auftragsdaten, die Leitebene und je eine Zone pro Fertigungslinie. Die Umstellung erfolgt linienweise in geplanten Stillstandszeiten. Parallel werden Steuerungsprogramme gesichert und ein Änderungsprozess eingeführt. Das Ergebnis ist kein vollkommener Schutz, aber eine deutlich kleinere Angriffsfläche und die Gewissheit, dass ein Vorfall in der Verwaltung nicht automatisch die gesamte Produktion stilllegt.
Häufige Stolperfallen
- Projekt nur in der IT verankern: Ohne Beteiligung von Produktion und Instandhaltung entstehen Regeln, die den Betrieb behindern und anschließend umgangen werden.
- Segmentierung ohne Kommunikationsanalyse: Wer Netze trennt, ohne die tatsächlichen Datenflüsse zu kennen, riskiert Stillstände, weil benötigte Verbindungen blockiert werden.
- Hersteller nicht einbinden: Gewährleistungs- und Supportfragen müssen vor Änderungen an Anlagen geklärt sein.
- Einmalprojekt statt Daueraufgabe: Neue Anlagen, Umbauten und Herstellerwechsel verändern die OT laufend. Ohne Pflege veraltet das Sicherheitskonzept schnell.
- Fehlende Notfallübung: Ein Notfallplan, der nie mit dem Schichtpersonal geübt wurde, funktioniert im Ernstfall selten.
Schritt für Schritt zum OT-Sicherheitsprogramm
Der Aufbau eines OT-Sicherheitsprogramms gelingt am besten in überschaubaren Etappen, die jeweils einen messbaren Fortschritt bringen.
- Verantwortung und Auftrag klären: Die Geschäftsführung benennt eine verantwortliche Person und definiert den Rahmen des Programms.
- Bestandsaufnahme durchführen: Anlagen, Netze, Schnittstellen und Fernwartungszugänge werden erfasst, idealerweise ergänzt durch passive Netzwerkanalyse.
- Risiken bewerten: Für kritische Anlagen wird bewertet, welche Folgen ein Ausfall oder eine Manipulation hätte.
- Zonenmodell entwerfen: Zonen und Conduits werden festgelegt und mit Ziel-Sicherheitsleveln versehen.
- Sofortmaßnahmen umsetzen: Offene Fernwartungszugänge werden geschlossen, Standardpasswörter geändert und Sicherungen der Steuerungen erstellt.
- Segmentierung umsetzen: Die Trennung zwischen IT und OT wird technisch realisiert und dokumentiert.
- Prozesse etablieren: Änderungsmanagement, Patchprozess und Lieferantenanforderungen werden verbindlich eingeführt.
- Notfallplanung ergänzen: Der IT-Notfallplan wird um Szenarien für die Produktion erweitert und mit Produktion und Instandhaltung geübt.
- Regelmäßig überprüfen: Das Programm wird jährlich bewertet und an neue Anlagen und Bedrohungen angepasst.
Fortschritt messen und an die Geschäftsführung berichten
Damit OT-Sicherheit nicht als einmaliges Technikprojekt endet, sollte die Geschäftsführung den Fortschritt regelmäßig anhand weniger Kennzahlen verfolgen. Geeignet sind Größen, die sich ohne großen Aufwand erheben lassen und eine klare Aussage über den Reifegrad treffen.
| Kennzahl | Aussage | Erhebung |
|---|---|---|
| Anteil inventarisierter OT-Komponenten | Vollständigkeit des Lagebilds | Abgleich Inventar mit Netzwerkanalyse |
| Anzahl unkontrollierter Fernwartungszugänge | Größe der externen Angriffsfläche | Prüfung der Zugänge je Anlage |
| Anteil segmentierter Fertigungslinien | Fortschritt der Netztrennung | Projektdokumentation |
| Alter der letzten Steuerungssicherung | Wiederanlauffähigkeit | Sicherungsprotokolle |
| Durchgeführte Notfallübungen | Vorbereitung des Personals | Übungsberichte |
Die Kennzahlen werden quartalsweise berichtet und mit den Zielen des Programms abgeglichen. So erkennt die Geschäftsführung früh, wo Ressourcen fehlen oder Lieferanten Zusagen nicht einhalten, und kann gezielt nachsteuern.
Checkliste OT-Security im Mittelstand
- Eine verantwortliche Person für OT-Sicherheit ist benannt.
- Ein aktuelles Inventar aller OT-Komponenten liegt vor.
- Büro- und Produktionsnetz sind durch eine Firewall mit dokumentierten Regeln getrennt.
- Fernwartung läuft über einen zentralen, protokollierten Zugang mit Freigabe.
- Standardpasswörter an Steuerungen und Netzwerkkomponenten sind geändert.
- Steuerungsprogramme und Konfigurationen werden regelmäßig offline gesichert.
- Wechseldatenträger und Service-Notebooks werden vor dem Einsatz geprüft.
- Lieferantenverträge enthalten Sicherheitsanforderungen.
- Der Notfallplan enthält Szenarien für Produktionsausfälle und wurde geübt.
FAQ
Was ist der Unterschied zwischen IT- und OT-Sicherheit?
IT-Sicherheit schützt vor allem Daten und Bürosysteme. OT-Sicherheit schützt Anlagen und Steuerungen, die physische Prozesse steuern, und stellt dabei Verfügbarkeit und funktionale Sicherheit in den Vordergrund.
Welche Norm ist für OT-Security maßgeblich?
Die Normenreihe IEC 62443 ist der zentrale Rahmen für die Sicherheit industrieller Automatisierungssysteme. Sie lässt sich gut mit einem Managementsystem nach ISO 27001 verbinden.
Kann man alte Steuerungen überhaupt absichern?
Ja. Wenn Updates nicht möglich sind, wird die Anlage durch Segmentierung, restriktive Firewallregeln, kontrollierte Fernwartung und Überwachung geschützt. Langfristig sollte ein Modernisierungsplan bestehen.
Wer ist für OT-Sicherheit zuständig?
Die Gesamtverantwortung liegt bei der Geschäftsführung. Operativ sollte eine benannte Person IT, Produktion und Instandhaltung koordinieren.
Ist ein Schwachstellenscan in der Produktion sinnvoll?
Aktive Scans können ältere Steuerungen stören. Empfehlenswert ist zunächst eine passive Netzwerkanalyse. Aktive Prüfungen sollten nur abgestimmt und in Wartungsfenstern erfolgen.