Revisionssichere Archivierung im Unternehmen: GoBD, Aufbewahrungsfristen und technische Umsetzung
IT-Risikoanalyse im Mittelstand: Risiken erfassen, bewerten und Maßnahmen begründen
IT-Kontrollsystem im Mittelstand: Kontrollen definieren, testen und nachweisen
Hinweisgebersystem nach HinSchG im Unternehmen: Meldestelle, Verfahren und Datenschutz
ISO 27001 im Mittelstand: Aufbau eines Informationssicherheits-Managementsystems Schritt für Schritt
TISAX-Zertifizierung im Mittelstand: Ablauf, Kosten und Vorbereitung
Bußgelder bei Compliance-Verstößen im Unternehmen: Rechtsgrundlagen, Haftung und Risikominderung
Compliance-Verantwortlichkeiten im Unternehmen festlegen: Rollen, Pflichten und Nachweisführung
IT-Richtlinien im Unternehmen: Aufbau, Freigabe und Wirksamkeitsnachweis
IT-Compliance bei Drittanbietern: Kontrollstrukturen für die Dienstleisterkette
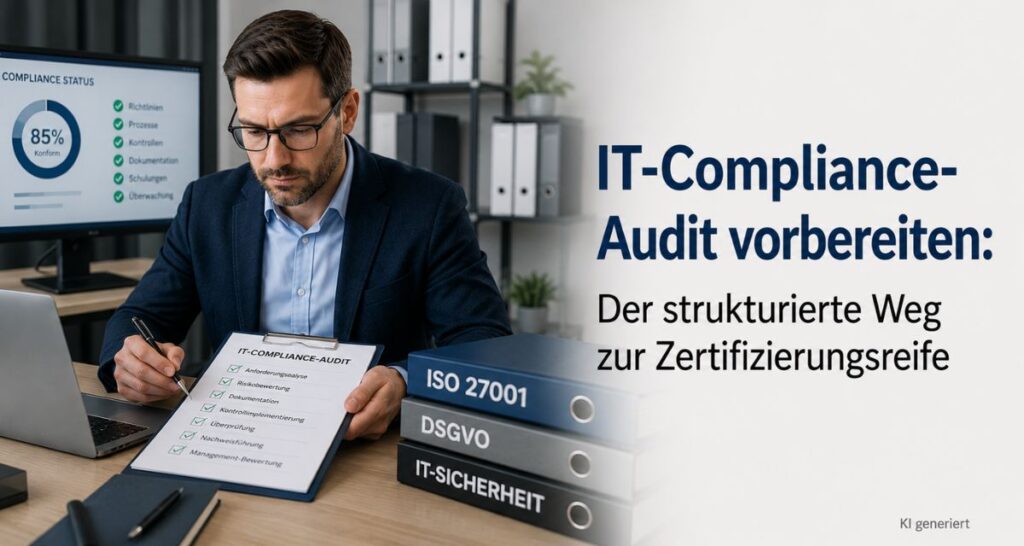
IT-Compliance-Audit vorbereiten: Der strukturierte Weg zur Zertifizierungsreife
IT-Compliance Dokumentationspflichten: Nachweise strukturiert erfüllen